パスを間違えた rm -rf が一行、環境を取り違えた DROP DATABASE が一つ。被害は Enter を押した瞬間に発生します。
SOSI はこれまでも、すべての接続を録画し、すべての操作を記録してきました。しかし録画がどれほど完全でも、わかるのは事後の「何が起きたか」だけです。データはすでに消え、サービスはすでに止まっています。
SOSI 2.3.0 は防衛線を前に進めます。コマンドがホストに届く前に止めるのです。
リスクに応じた対応
全体設定で「危険コマンド検知」を有効にすると、SOSI は SSH/Telnet 接続中の入力をリアルタイムで照合します。ルールに一致した場合、そのレベルに応じて対応します。
- アラート:コマンドはそのまま実行されますが、記録が残り管理者に通知されます。コマンド履歴の消去など、「問題とは限らないが把握しておきたい」操作向けです。
- 拒否:コマンドは送信されず、入力行が消去され、接続は続きます。
shutdownやchmod -R 777のように、多くは誤操作であるコマンド向けです。 - 切断:接続を即座に切断します。
rm -rf、mkfs、DROP DATABASEなど、実行したら取り返しのつかないコマンドのためのものです。
キー入力も貼り付けも照合されるため、スクリプトをまとめて貼り付けてもすり抜けることはありません。
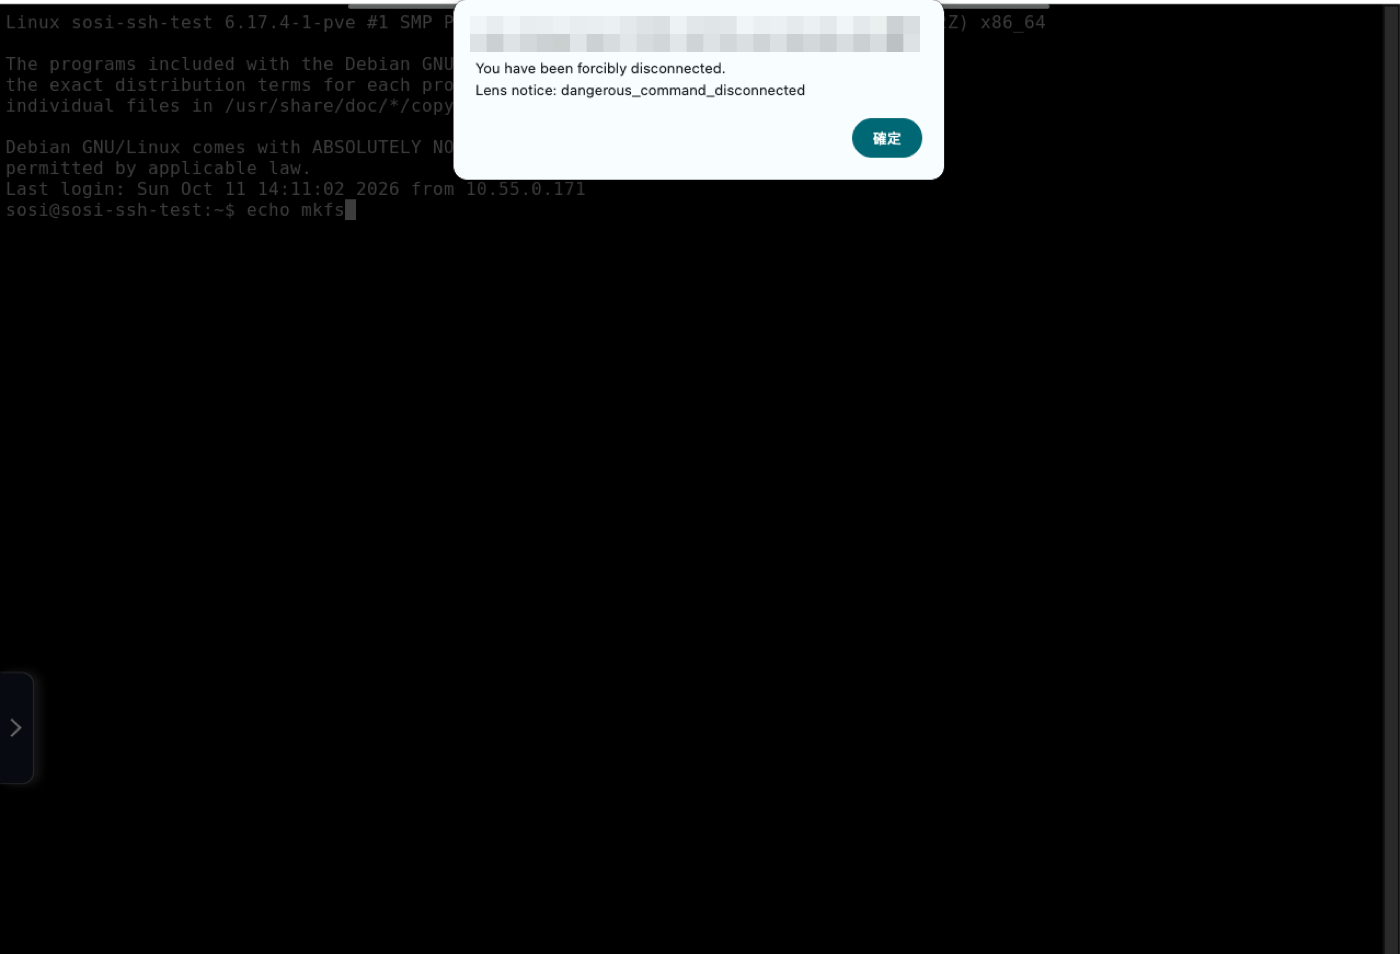
止められた側にも理由がわかる
コマンドが拒否されたり接続が切断されたりすると、利用者の画面にその理由が表示されます。理由もわからず切断された利用者は再接続してもう一度試しますが、危険コマンドのルールに触れたとわかれば、立ち止まって確認するはずです。
拒否時の入力行の消去方法も選べます。既定では Ctrl+E、Ctrl+U を送り、その行だけを消して実行中のプログラムには影響しません。Ctrl+C を選ぶと複数行の入力もまとめて取り消せます。
一致はすべて記録に残る
新しい「危険コマンドイベント一覧」には、誰が・どのデバイスで・どのレベルに一致し・キー入力か貼り付けか・何を入力したかが記録されます。ユーザー、デバイス、レベル、入力元、時間で絞り込めるほか、イベント詳細からその接続のテキスト録画へ移動して前後の文脈を確認できます。
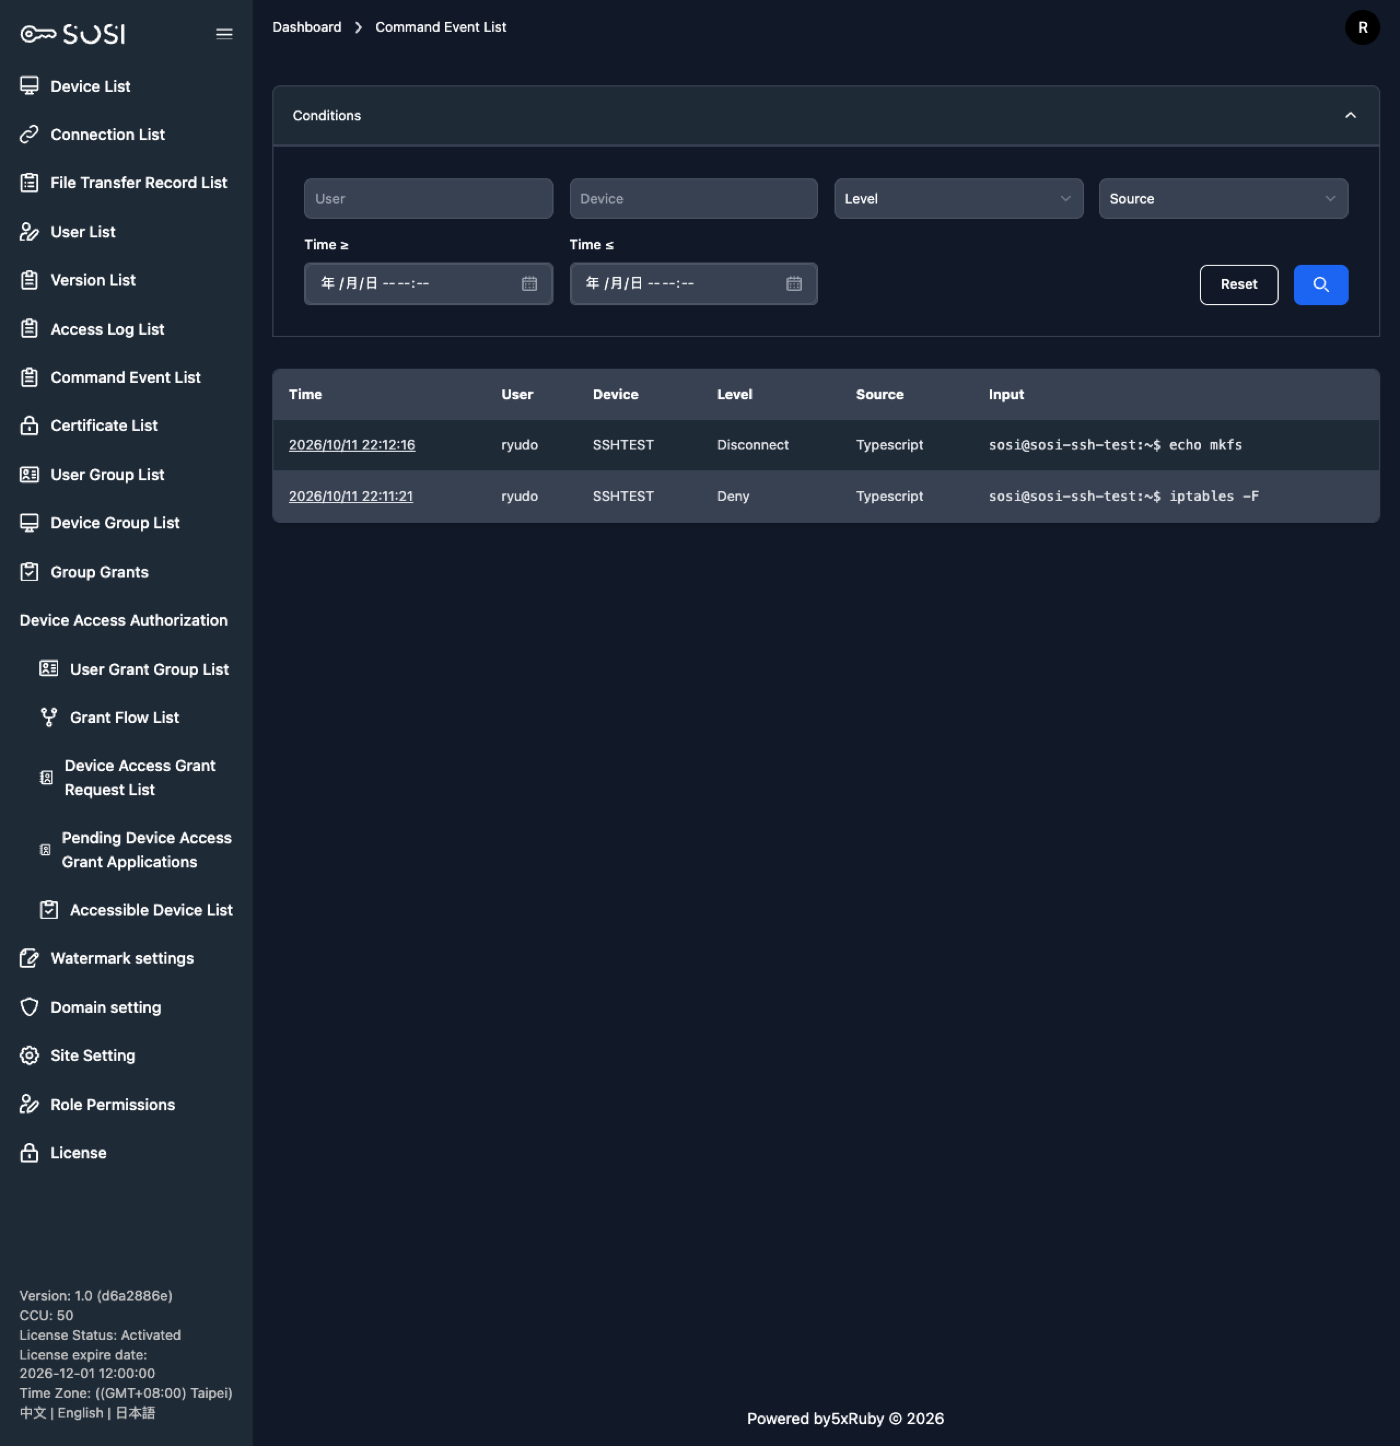
入力内容にパスワードなどの機密文字列が含まれている場合、表示時に自動でマスクされます。監査記録がパスワード漏えいの新たな経路になってはいけないからです。
すべてのイベントを追跡できるよう、検知を有効にするとすべての SSH/Telnet デバイスでテキスト録画が強制的に有効になります。各デバイスの元の設定は書き換えられず、検知を無効にすると元に戻ります。
管理者はその場で把握できる
イベントが発生すると、SOSI は管理者にメールを送り、オンライン中の管理者の画面に即座に通知を表示します。通知には概要のみを載せ、「表示」をクリックするとイベント詳細を確認できます。
このバージョンのその他の更新
- MCP Server:Claude Code などの AI ツールから、MCP を通じてご自身の権限でユーザー・デバイス・グループ・権限を照会・管理できます。トークンは画面から発行し、有効期限があり、いつでも失効できます。
- パスワードの強制変更と有効期限:データベース認証のアカウントにもパスワードポリシーを適用できます。
- リモートツールバーの位置変更とRDP で接続先の IME を使用により、リモート操作がより快適になりました。
- リアルタイム通知を PostgreSQL で処理するようになり、デプロイに Redis が不要になりました。
全機能と修正の一覧は 2.3.0 リリースノート をご覧ください。